在内网安全治理体系中,仅依靠网关防火墙、上网行为管理设备,难以覆盖终端侧隐蔽的外联、脚本攻击、异常网络访问等风险。
面向制造业、政务、科研、金融等涉密与高敏感行业,这套终端安全管控方案,能够贴合《网络安全法》和《数据安全法》及网络安全等级保护 2.0 的合规要求。
一、企业内网安全风险有哪些
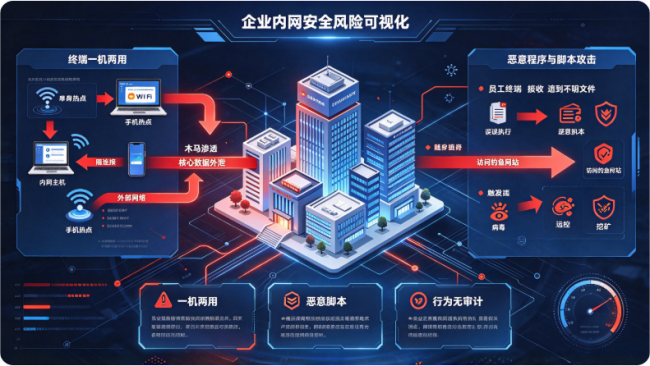
1.终端一机两用风险突出。内网主机私自连接手机热点、随身 Wi-Fi,打通内外网通道,极易造成木马渗透、核心业务数据外泄。
2.恶意程序与脚本攻击频发。员工下载、接收来历不明文件,误执行恶意脚本、违规程序,或是访问钓鱼、高危网站,容易触发病毒、远控、挖矿行为。
3.终端网络行为缺少审计追溯。内网终端通信行为分散,缺少终端层面的连接记录,出现异常流量、可疑 IP 通信时,无法快速定位发起进程、通信对象。
二、维护内网安全的必要性
1.满足法律法规与等保合规硬性要求。依据《网络安全法》和《数据安全法》、网络安全等级保护 2.0 相关规范,企业需要落实访问管控、异常行为监测、安全日志留存、入侵防范等措施,未达标会面临整改、处罚,发生数据泄露还需要承担民事与行政责任。
2.保护核心资产,规避直接经济损失。研发图纸、客户资料、业务源码、财务数据等核心资产大多存储在内网终端与服务器中。内网失守会引发数据泄露、勒索加密、业务中断,带来知识产权流失、订单损失、业务停摆等直接损失。
3.建立分层纵深防御,补齐传统安全短板。单纯依靠机房出口防火墙,防护范围存在盲区。终端是内网安全的最小单元,落地终端的管控能力,能够形成 “边界 + 主机” 的多层防护,在威胁刚发生时就实现告警、阻断,避免威胁在内网横向扩散。
三、一套内网安全解决方案汇总
安企神系统作为终端安全管控工具,相关功能模块围绕终端风险的事前预防、事中告警阻断、事后溯源审计三个阶段设计,适配内网常态化安全管控场景,各项能力可独立配置、组合落地。
它采用完全本地私有化部署模式,业务相关数据存储在用户服务器,客户端仅留存必要临时缓存,不大量占用客户端磁盘空间,对终端性能影响较低。
第一,违规外联报警
内网最典型的风险就是 “一机两用”。
它能持续监测终端网卡状态、多网络通路叠加情况,一旦识别到内网终端建立未授权外网连接,系统第一时间向管理员推送告警信息,同时可按照预设策略执行自动断网锁定外网适配器或者直接锁屏隔离终端。
第二,网站和程序黑名单管控
很多终端风险起源于主动访问恶意站点、运行不合规程序。
管理员可以统一维护网站黑名单和程序黑名单库,将钓鱼网站、赌博站点、高危下载站、隧道代理程序、违规传输工具纳入管控范围。
当终端用户尝试访问黑名单内网址,或者启动黑名单中的可执行程序时,访问请求直接拦截并生成审计记录。
第三,网络访问日志记录
日志审计是等保合规、安全事件溯源的基础,很多内网安全事故发生后,因为缺少终端级连接记录,无法定位攻击路径、泄漏节点。
它持续采集客户端网络访问日志,完整记录网络五元组信息,也就是源 IP、目的 IP、源端口、目的端口、传输协议,同时记录每一条连接对应的流量大小、连接起止时间、关联进程名称。
第四,禁止程序运行脚本
很多恶意文件伪装成文档、压缩包,诱导用户双击执行内嵌脚本,进而下载病毒、窃取本地文件、在内网横向扩散。
它可以针对终端启用脚本运行限制策略,对未纳入白名单的脚本文件执行拦截,阻止脚本解释器被恶意调用。策略支持按部门、按终端差异化下发,开发岗等确实需要脚本调试的岗位,可以单独添加脚本白名单。
第五,终端防火墙
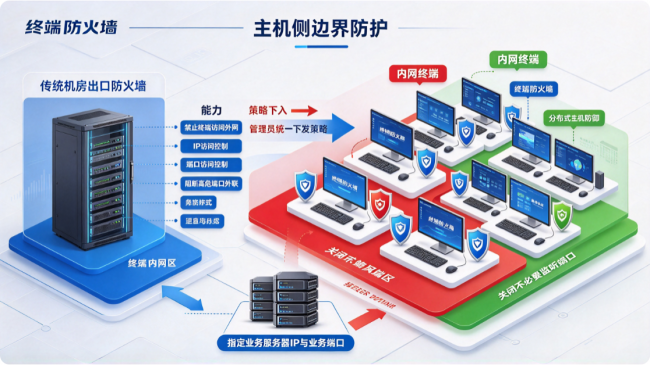
传统防火墙大多部署在机房出口,终端脱离内网网关环境后就失去防护。
终端内置防火墙能力,属于主机侧的边界防护,管理员可以统一下发策略,选择直接禁止终端访问外网,或者做细粒度的 IP、端口访问控制。可以限制终端只能访问指定业务服务器 IP 与业务端口,阻断高危端口外联、外部主动对内网终端端口扫描,关闭终端不必要的监听端口。
四、从行业落地的实践来看
1.政务、军工、科研院所等强保密场景,重点启用违规外联自动锁屏、终端防火墙全网断外网、脚本强管控;
2.制造业研发内网,侧重日志审计、黑名单管控,保护图纸与源代码;
3.金融、企业总部办公内网,以异常外联监测、流量审计为主,兼顾员工上网规范管理。
内网安全的核心逻辑,是把防护延伸到每一台终端。在内外网边界趋于模糊、移动办公常态化的环境下,终端已经成为内网安全最重要的防线之一。
依托违规外联应急处置、网站程序黑名单、五元组流量日志、脚本执行管控、终端主机防火墙等能力,组织能够把安全策略下沉到终端,做到风险可发现、事件可阻断、行为可审计,满足法律法规与等级保护的硬性要求,系统性降低内网数据泄露、恶意攻击带来的安全风险。
原标题:内网安全解决方案:以终端管控补齐内网边界与主机安全短板
 广告



 广告

 广告