国企终端加固怎么做?安企神为河北国企提供终端安全加固 + 准入控制一体化方案!
河北国企在终端安全上最常见的困境,不是没有买产品,而是把“加固”和“准入”当成了两件事分开做:准入设备管网络入口,终端软件管桌面配置,两套系统各管一段,中间留出的缝隙恰恰是风险钻进来的地方。对河北国企而言,选型的核心问题不是“要不要加固、要不要准入”,而是“这两件事能不能在同一张桌子上被管住”。
一、河北国企的终端现实:不是“几百台电脑”那么简单
河北国企的终端环境有一个容易被低估的特征:层级多、边界碎、人员构成复杂。省公司、市分公司、项目现场、外包驻场、上级集团垂直管理,一台终端背后往往叠着好几层归属关系。
国企信息中心通常只有几个人,却要面对分散在多个办公区和项目现场的数百台设备。补丁推不下去、违规软件装了没人知道、离职人员的账号还在、外包笔记本插上网线就能访问共享盘,这些事单拎出来都不算“大事故”,但叠在一起,就是等保测评时的失分项和护网期间的突破口。
二、分开采购留下的“中间地带”
很多单位的选择路径是:先买准入设备,把未登记设备拦在网络外面;再买终端管理软件,管USB、管软件安装、管屏幕。逻辑上似乎完整,落地时却出现一个反复出现的问题:准入系统不知道终端上发生了什么,终端系统不知道这台机器是怎么进来的。
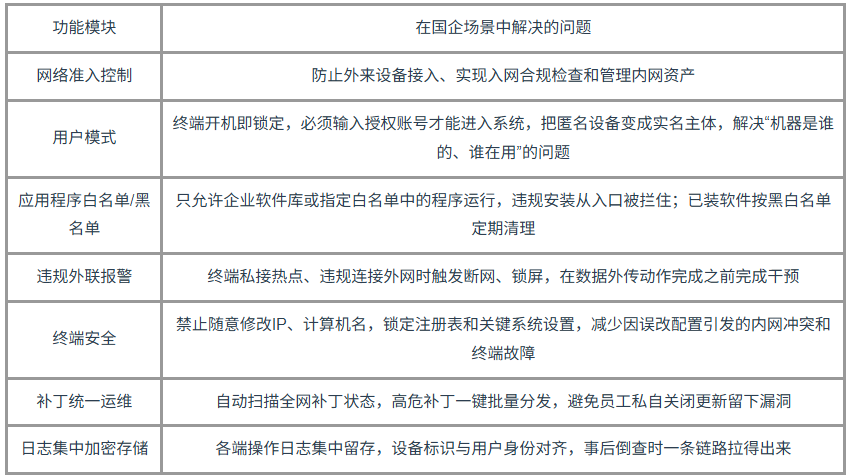
三、安企神在“加固+准入”一体化中的功能定位 安企神软件采用完全本地私有化部署模式,业务相关数据存储在用户服务器,客户端仅留存必要临时缓存,不大量占用客户端磁盘空间,对终端性能影响较低。
五、合规不是附加题,是选型的前提条件
国企终端安全选型无法回避法规基线。《中华人民共和国网络安全法》第二十一条确立的网络安全等级保护制度,要求采取防范计算机病毒和网络攻击、网络侵入等危害网络安全行为的技术措施,并留存网络日志不少于六个月。
《中华人民共和国数据安全法》进一步将数据安全保护义务落到组织层面。等保2.0(GB/T 22239-2019)则把“非授权设备私自联到内部网络”“非授权用户私自联到外部网络”等行为明确列为边界防护的检查项。
六、FAQ
Q:已经部署了准入设备,终端管理软件也在用,还有必要换一体化方案吗?
A:如果现有两套系统能够以统一设备标识对齐日志、加固策略能随准入判定自动调整、运维不需要在两个后台之间人工映射,那不需要换。
Q:河北国企的终端里有相当比例的老旧设备,一体化方案会不会推不动?
A:一体化方案的落地阻力通常不在功能本身,而在策略颗粒度。老旧设备和新设备、核心业务终端和行政终端,如果套用同一套白名单和同一套补丁策略,一定会出问题。可行的做法是按终端类型和业务归属分策略组,准入侧按组给权限,加固侧按组给规则。先在小范围跑通一个策略组,再扩面,比一次性全网推更现实。
Q:等保测评时,一体化方案具体能帮上什么?
A:最直接的帮助是“可举证”。测评中涉及终端准入和计算环境的条款,往往需要提供策略配置记录、日志留存证据和违规处置记录。一体化管理端的价值是把这些证据放在同一个时间轴和设备标识体系下,减少测评前临时拼材料的工作量。但前提是日志留存周期和字段完整性在部署时就要设对,事后补不了。
原标题:国企终端加固怎么做?安企神为河北国企提供终端安全加固 + 准入控制一体化方案!
 广告



 广告

 广告